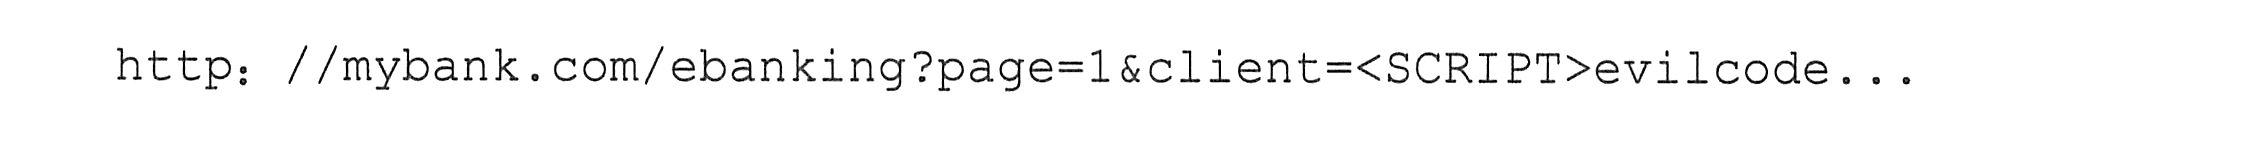全部科目
>
信息安全工程师
>
2017年上半年
上午试卷
综合知识
第 42 题
知识点
跨站脚本攻击
关键词
攻击
章/节
网络信息安全目标与功能
下面关于跨站攻击描述不正确的是()。
A. 跨站脚本攻击指的是恶意攻击者向Web页里面插入恶意的Html代码
B. 跨站脚本攻击简称XSS
C. 跨站脚本攻击也可称作CSS
D. 跨站脚本攻击是主动攻击
本题目为专供试卷题目。
【如需要,请开通】
您暂时无法使用本功能。
【如需要,请开通】
为保障您的权益,请登录
相关试题
网络信息安全目标与功能
第22题
2025年下半年
依据《信息安全技术网络安全等级保护测评要求》的规定,定级对象的安全保护分为五个等级,其中第三级称为()。
第47题
2024年下半年
通过VPN技术,企业可以在远程用户、分支部门、合作伙伴之间建立一条安全通道,实现VPN提供的多种安全服务。VPN不能提供的安全服务是()。
第56题
2022年下半年
()是指攻击者利用入侵手段,将恶意代码植入目标计算机,进而操纵受害机执行恶意活动。
知识点讲解
· 跨站脚本攻击
跨站脚本攻击
跨站脚本攻击(Cross-Site Scripting Attacks)利用网站中的漏洞,在URL注入一些恶意的脚本,欺骗用户。典型的攻击方式有以下几种模式:
(1)HTML内容替换,如下所示:
(2)嵌入脚本内容,如下所示:
(3)强制网页加载外部的脚本,如下所示:
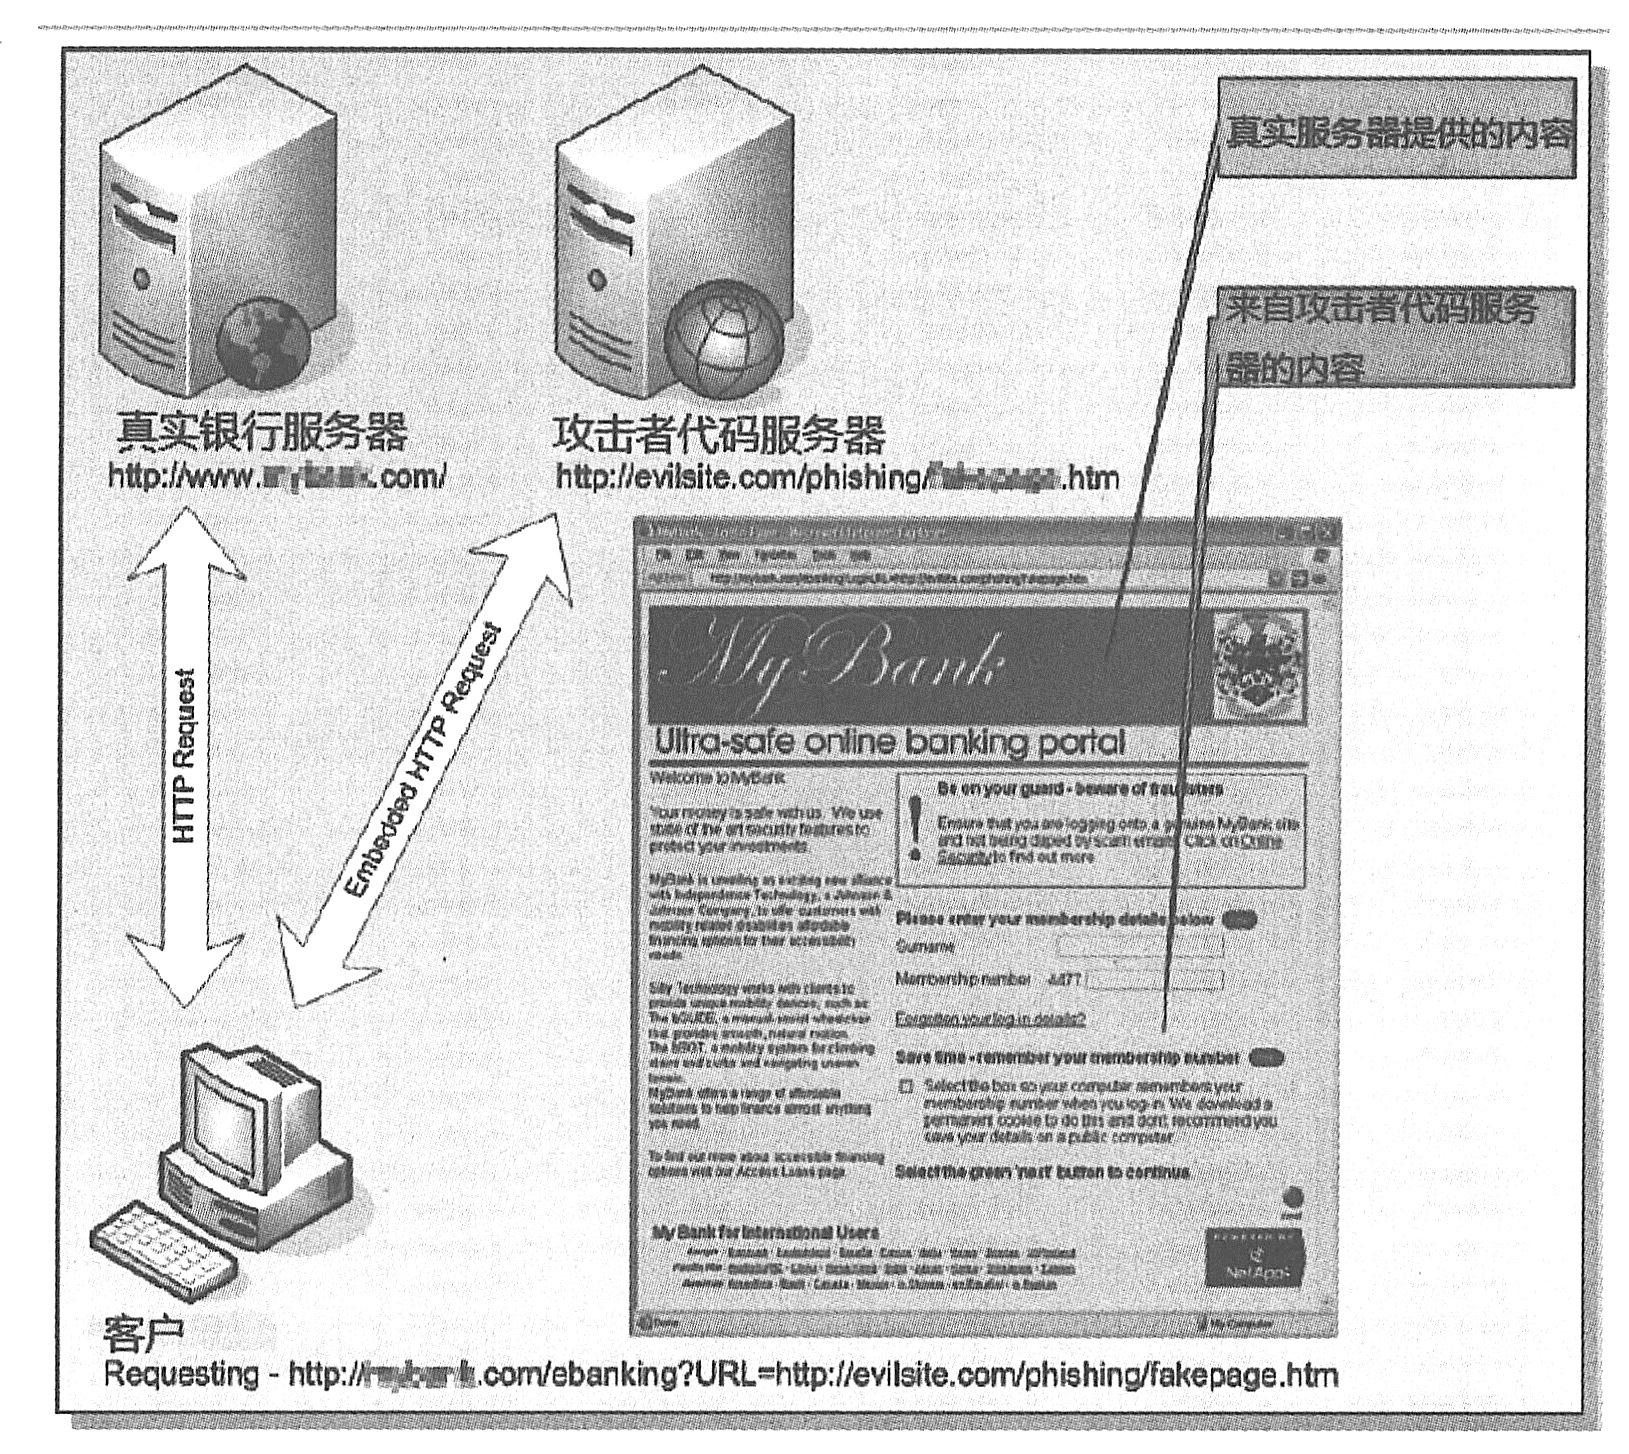
钓鱼者使用跨站脚本攻击,控制服务终端用户的浏览器的内容显示,从而可以实施钓鱼者的意图,如下图所示。
跨站脚本攻击示意图
更多复习资料
请登录电脑版软考在线 www.rkpass.cn
京B2-20210865
|
京ICP备2020040059号-5
京公网安备 11010502032051号
|
营业执照
Copyright ©2000-2026 All Rights Reserved
软考在线版权所有