全部科目 > 系统集成项目管理工程师 >
2019年下半年 上午试卷 综合知识
第 19 题
知识点 信息安全的基本要素   信息的质量属性   信息安全  
关键词 篡改   数据   信息安全   安全  
章/节 信息化基础   基本信息系统集成技术  
 
 
信息安全中的( )是指只有得到允许的人才能修改数据,并且能够判别出数据是否已被篡改。
 
  A.  机密性
 
  B.  完整性
 
  C.  可用性
 
  D.  可控性


相关试题     信息化基础 

  第4题    2017年上半年  
2013年9月工业与信息化部合同国务院有关部门编制了《信息化发展规划》,作为指导今后一个时期加快推动我国信息化发展的行动纲领。在《信息化发展规划》 中,提出..

  第1题    2023年上半年  
在()领域我国远末达到世界先进水平,需要发挥新型国家体制优势,集中政府和市场两方面的力量全力发展。

  第2题    2016年下半年  
以下关于信息化的叙述中,不正确的是:(2)。

相关试题     基本信息系统集成技术 

  第8题    2012年上半年  
关于中间件特点的描述, (8) 是不正确的。

  第12题    2025年下半年  
关于传统数据库和数据仓库的描述,不正确的是:()。

  第12题    2015年下半年  
选择路由器设备时,(12)可不用重点考虑。

 
知识点讲解
· 信息安全的基本要素
· 信息的质量属性
· 信息安全
 
        信息安全的基本要素
        信息安全的基本要素有:
        .机密性:确保信息不泄露给未授权的用户、实体或进程。
        .完整性:信息未经授权不能进行改变的特性。
        .可用性:应用系统信息可被授权实体访问并按需求使用的特性。
        .可控性:可以控制授权范围内的信息流向及行为方式。
        .可审查性:对出现的网络安全问题提供调查的依据和手段。
 
        信息的质量属性
        信息的质量属性包括:
        .精确性:指对事物状态描述的精准程度。
        .完整性:指对事物状态描述的全面程度。完整信息应包括所有重要事实。
        .可靠性:指信息的来源、采集方法、传输过程是可以信任的,符合预期的。
        .及时性:指获得信息的时刻与事件发生时刻的间隔长短。
        .经济性:指信息获取、传输带来的成本在可接受范围内。
        .可验证性:指信息的主要质量属性可被证实或被证伪的程度。
        .安全性:指在信息的生命周期中,信息可以被非授权访问的可能性。可能性越低,安全性越高。
 
        信息安全
        信息安全的5个基本要素为机密性、完整性、可用性、可控性和可审查性。
        (1)机密性。确保信息不暴露给未受权的实体或进程。
        (2)完整性。只有得到允许的人才能修改数据,并能够判别出数据是否已被篡改。
        (3)可用性。得到授权的实体在需要时可访问数据。
        (4)可控性。可以控制授权范围内的信息流向及行为方式。
        (5)可审查性。对出现的安全问题提供调查的依据和手段。
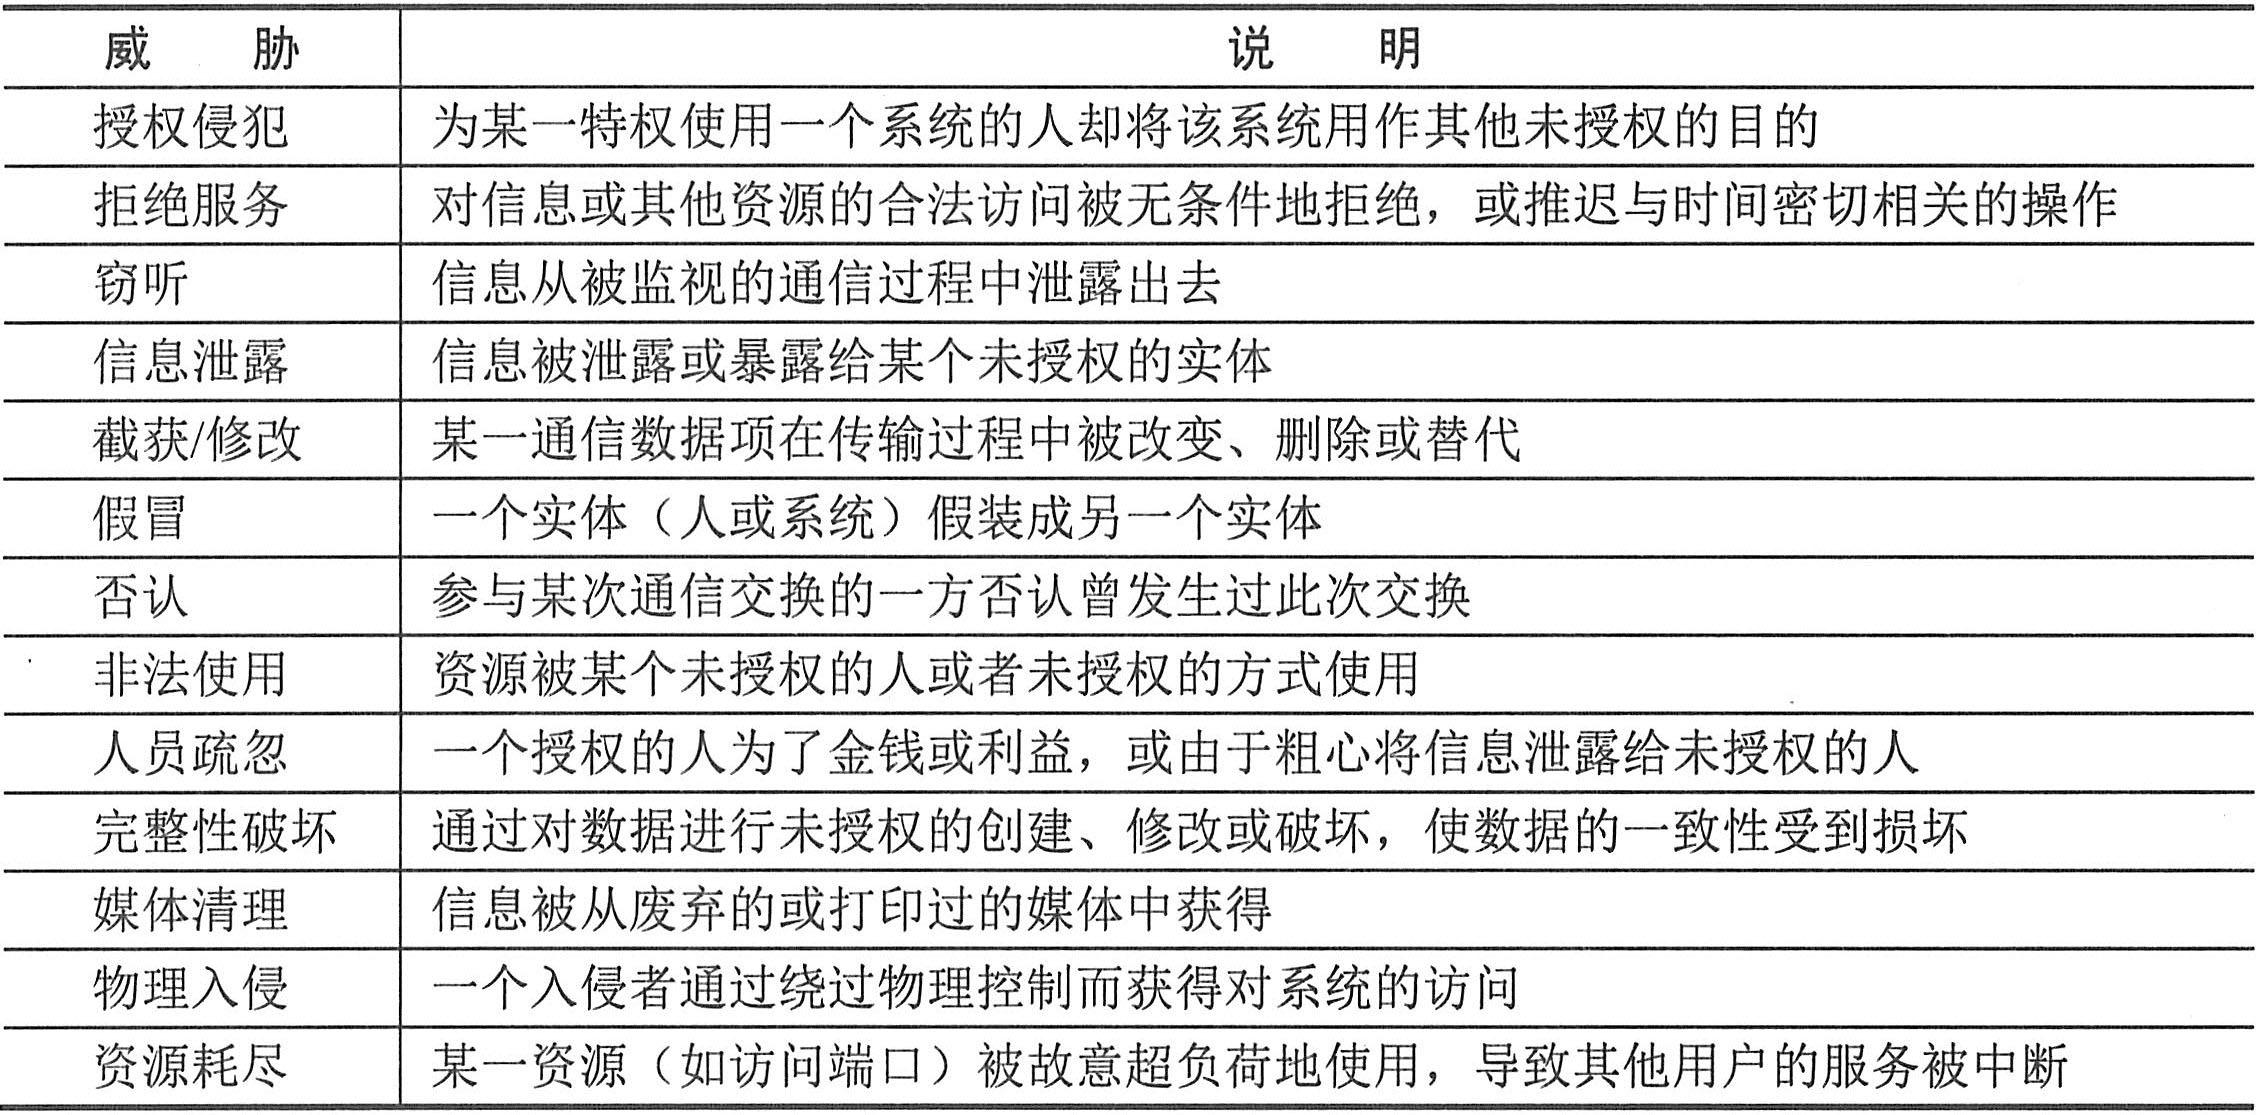
        随着信息交换的激增,安全威胁所造成的危害越来越受到重视,因此对信息保密的需求也从军事、政治和外交等领域迅速扩展到民用和商用领域。所谓安全威胁,是指某个人、物、事件对某一资源的机密性、完整性、可用性或合法性所造成的危害。某种攻击就是威胁的具体实现。安全威胁分为两类:故意(如黑客渗透)和偶然(如信息发往错误的地址)。
        典型的安全威胁举例如下表所示。
        
        典型的安全威胁


更多复习资料
请登录电脑版软考在线 www.rkpass.cn

京B2-20210865 | 京ICP备2020040059号-5
京公网安备 11010502032051号 | 营业执照
 Copyright ©2000-2026 All Rights Reserved
软考在线版权所有