全部科目 > 网络规划设计师 >
2015年下半年 上午试卷 综合知识
第 33 题
知识点 多用途互联网邮件扩展协议   数字签名   S/MIME   加密   消息  
关键词 报文   加密   数字签名   算法   消息   指纹  
章/节 Internet 协议   网络安全应用协议  
 
 
S/MIME发送报文的过程中对消息M的处理包括生成数字指纹、生成数字签名、加密数字签名和加密报文4个步骤,其中生成数字指纹采用的算法是(33),加密数字签名采用的算法是(34)。
 
  A.  MD5
 
  B.  3DES
 
  C.  RSA
 
  D.  RC2


相关试题     Internet 协议 

  第67题    2014年下半年  
IANA在可聚合全球单播地址范围内指定了一个格式前缀来表示IPv6的6to4地址,该前缀为( )。

  第29题    2020年下半年  
下列哪种BGP属性不会随着BGP的Update报文通告给邻居?( )。

  第22题    2010年下半年  
使用SMTP协议发送邮件时,当发送程序(用户代理)报告发送成功时,表明邮件已经被发送到(22)。

相关试题     网络安全应用协议 

  第50题    2019年下半年  
某web网站使用SSL协议,该网站域名是www.abc.edu.cn,用户访问该网站使用的URL是( )。

  第50题    2019年下半年  
某web网站使用SSL协议,该网站域名是www.abc.edu.cn,用户访问该网站使用的URL是( )。

  第47题    2022年下半年  
SSL的子协议主要有记录协议、(47),其中(48)用于产生会话状态的密码参数,协商加密算法及密钥等。

 
知识点讲解
· 多用途互联网邮件扩展协议
· 数字签名
· S/MIME
· 加密
· 消息
 
        多用途互联网邮件扩展协议
        多用途互联网邮件扩展(Multipurpose Internet Mail Extensions,MIME)协议对传输内容的消息、附件及其他的内容定义了格式,解决传输多种类型信息的困难,强化压缩及加密的能力,规定了通过SMTP协议传输非文本电子邮件附件的标准。MIME的实质是将计算机程序、图像、声音和视频等二进制格式信息首先转换成ASCII文本,然后随同电子邮件发送出去,接收方收到电子邮件后,根据邮件信头的说明,进行逆转换,将被包装成ASCII的文本还原成原来的格式。
        MIME的格式灵活,允许邮件以任意类型的文件或文档形式存在。MIME消息包括文本文档、图像、声音、视频及其他特殊应用程序数据。MIME邮件允许包括:
        .单个消息中可含多重形式;
        .文本文档不限制行长或全文长;
        .可传输ASCII以外的字符集,允许非英语语种的消息;
        .多字体消息;
        .二进制或指定应用程序文件;
        .图像、声音、视频及多媒体消息。
        MIME 1.0版包括5种标准编码方式,在实际使用中还出现了一些厂商定义的方案。目前使用最多的是Base64编码,它将每3个8位的字节转换为4个用ASCII码表示的6位字节,这种方法会使文件长度增加三分之一。
        目前,MIME的用途已经超越了收发电子邮件的范围,成为在Internet上传输多媒体信息的基本协议之一。与MIME相关的RFC文档有RFC 822、RFC1341、RFC 2045、RFC 2046、RFC 2047等。
        MIME的安全版本(Secure/Multipurpose Internet Mail Extensions,S/MIME)设计来支持邮件的加密技术。基于MIME标准,S/MIME为电子消息应用程序提供如下密钥安全服务:认证、完整性保护、鉴定及数据保密等。
        传统的邮件用户代理(MUAS)使用S/MIME增强发送邮件及接收邮件的安全服务。但是S/MIME并不仅仅限制于邮件,它也能应用于传送机构传送MIME数据,例如HTTP。同样,S/MIME利用MIME的面向对象特征允许在综合传送中交换安全消息。此外,通过使用密钥安全服务,S/MIME还可应用于消息自动传送代理,而不需要任何人为操作。例如软件文件签名、发送到网上的FAX加密等。
        与S/MIME相关的RFC文档有RFC2311、RFC2312、RFC2631、RFC2633、RFC2631、RFC2634等。
 
        数字签名
        数字签名的具体要求是发送者事后不能否认发送的报文签名、接收者能够核实发送者发送的报文签名、接收者不能伪造发送者的报文签名、接收者不能对发送者的报文进行部分篡改、网络中的某一用户不能冒充另一用户作为发送者或接收者。数字签名的应用范围十分广泛,在保障电子数据交换(EDI)的安全性上是一个突破性的进展,凡是需要对用户的身份进行判断的情况都可以使用数字签名,如加密信件、商务信函、定货购买系统、远程金融交易和自动模式处理等。
        实现数字签名有很多方法,目前采用较多的是不对称加密技术和对称加密技术。尽管这两种技术实施步骤不尽相同,但大体的工作程序是一样的。首先用户可以下载或者购买数字签名软件,然后安装在PC上。在产生密钥对后,软件自动向外界传送公开密钥。由于公共密钥的存储需要,所以需要建立一个鉴定中心(CA)完成个人信息及其密钥的确定工作。鉴定中心是一个政府参与管理的第三方成员,以便保证信息的安全和集中管理。用户在获取公开密钥时,先向鉴定中心请求数字确认,鉴定中心确认用户身份后,发出数字确认,同时鉴定中心向数据库发送确认信息。然后用户使用私有密钥对所传信息签名,保证信息的完整性和真实性,也使发送方无法否认信息的发送,之后发向接收方;接收方接收到信息后,使用公开密钥确认数字签名,进入数据库检查用户确认信息的状况和可信度;最后数据库向接收方返回用户确认状态信息。不过,在使用这种技术时,首先,签名者必须注意保护好私有密钥,因为它是公开密钥体系安全的重要基础。如果密钥丢失,应该立即报告鉴定中心取消认证,将其列入确认取消列表之中。其次,鉴定中心必须能够迅速确认用户的身份及其与密钥的关系。一旦接收到用户请求,鉴定中心要立即认证信息的安全性并返回信息。
               数字签名算法
               可用于数字签名的算法很多,应用最为广泛的3种是:Hash签名、DSS签名和RSA签名。Hash签名不属于计算密集型算法,应用较广泛。它可以降低服务器资源的消耗,减轻中央服务器的负荷。其主要局限是接收方必须持有用户密钥的副本以检验签名,因为双方都知道生成签名的密钥,较容易被攻破,存在伪造签名的可能。DSS和RSA签名都采用了公钥算法,不存在Hash的局限性。RSA是最流行的一种加密标准,许多产品的内核中都有RSA的软件和类库。和Hash签名相比,在公钥系统中,由于生成签名的密钥只存储于用户的计算机中,所以安全系数相对要大一些。
               数字签名带来的问题
               在数字签名的引入过程中不避免地会带来一些新问题,需要进一步加以解决。这些问题如下:
               (1)需要立法机构对数字签名技术有足够的重视,并且在立法上加快脚步,迅速制定相关法律,推动电子商务及其他网上事务的发展。
               (2)如果发送方已经对信息进行了数字签名,那么接收方就一定要有数字签名软件,这就要求签名软件具有很高的普及性。
               (3)假设某人发送信息后被取消了原有数字签名的权限,对以往发送的数字签名的鉴定就需要鉴定中心结合时间信息进行鉴定。
               (4)基础设施(鉴定中心和在线存取数据库等)的费用的收取是否会影响到这项技术的全面推广等。
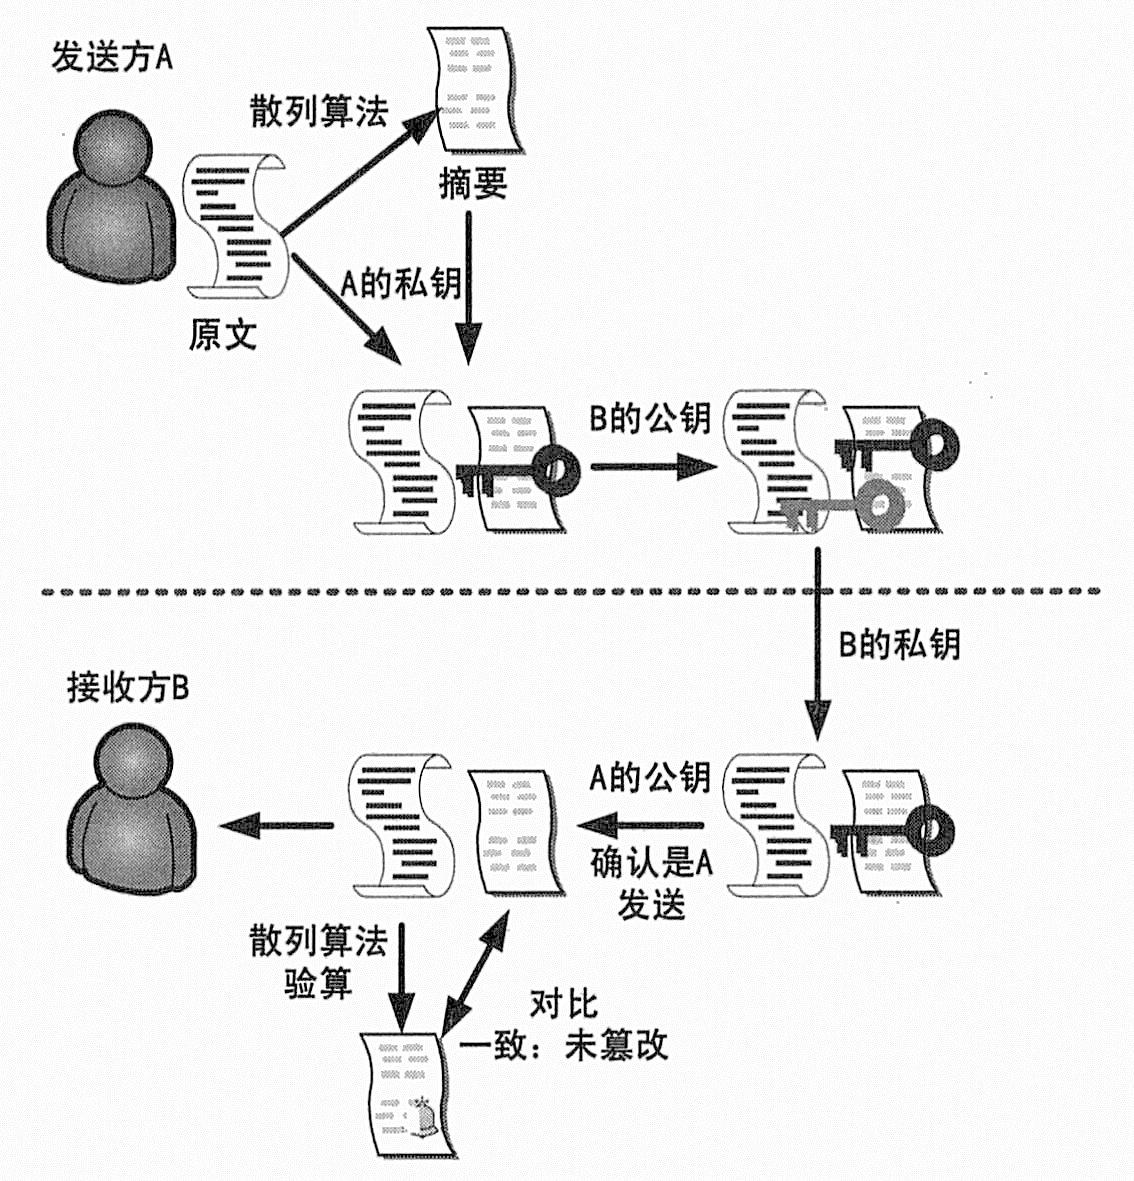
               公钥加密和数字签名应用的流程
               公钥加密和数字签名应用的完整流程如下:
               (1)发送A先通过散列函数对要发送的信息(M)计算消息摘要(MD),也就是提取原文的特征。
               (2)发送A将原文(M)和消息摘要(MD)用自己的私钥(PrA)进行加密,实现就是完成签名动作,其信息可以表示为PrA(M+MD)。
               (3)然后以接收者B的公钥(PB)作为会话密钥,对这个信息包进行再次加密,得到PB(PrA(M+MD))。
               (4)当接收者收到后,首先用自己的私钥PrB进行解密,从而得到PrA(M+MD)。
               (5)再利用A的公钥(PA)进行解密,如果能够解密,显然说明该数据是A发送的,同时也就将得到原文M和消息摘要MD。
               (6)然后对原文M计算消息摘要,得到新的MD,与收到MD进行比较,显然如果一致说明该数据在传输时未被篡改。
               至此,整个通信过程也就完成了。需要注意的是,在实际的应用中,通常不会用A的私钥对原文进行加密,一方面是效率太低;另一方面是没有太大的必要,如下图所示。
               
               实际应用中的公钥加密和数字签名流程
 
        S/MIME
        S/MIME(Security/Multipurpose Internet Mail Extensions)是RSA数据安全公司开发的软件。S/MIME提供的安全服务有报文完整性验证、数字签名和数据加密。S/MIME可以添加在邮件系统的用户代理中,用于提供安全的电子邮件传输服务,也可以加入其他的传输机制中,安全地传输任何MIME报文,甚至可以添加在自动报文传输代理中,在Internet中安全地传送由软件生成的FAX报文。
        S/MIME的安全功能基于加密信息语法标准PKCS#7(RFC2315)和X.509v3证书,密钥长度是动态可变的,具有很高的灵活性。
 
        加密
               保密与加密
               保密就是保证敏感信息不被非授权的人知道。加密是指通过将信息进行编码而使得侵入者不能够阅读或理解的方法,目的是保护数据和信息。解密是将加密的过程反过来,即将编码信息转化为原来的形式。古时候的人就已经发明了密码技术,而现今的密码技术已经从外交和军事领域走向了公开,并结合了数学、计算机科学、电子与通信等诸多学科而成为了一门交叉学科。现今的密码技术不仅具有保证信息机密性的信息加密功能,而且还具有数字签名、身份验证、秘密分存、系统安全等功能,来鉴别信息的来源以防止信息被篡改、伪造和假冒,保证信息的完整性和确定性。
               加密与解密机制
               加密的基本过程包括对原来的可读信息(称为明文或平文)进行翻译,译成的代码称为密码或密文,加密算法中使用的参数称为加密密钥。密文经解密算法作用后形成明文,解密算法也有一个密钥,这两个密钥可以相同也可以不相同。信息编码的和解码方法可以很简单也可以很复杂,需要一些加密算法和解密算法来完成。
               从破译者的角度来看,密码分析所面对的问题有三种主要的变型:①“只有密文”问题(仅有密文而无明文);②“已知明文”问题(已有了一批相匹配的明文与密文);③“选择明文”(能够加密自己所选的明文)。如果密码系统仅能经得起第一种类型的攻击,那么它还不能算是真正的安全,因为破译者完全可能从统计学的角度与一般的通信规律中猜测出一部分的明文,而得到一些相匹配的明文与密文,进而全部解密。因此,真正安全的密码机制应使破译者即使拥有了一些匹配的明文与密文也无法破译其他的密文。
               如果加密算法是可能公开的,那么真正的秘密就在于密钥了,密钥长度越长,密钥空间就越大,破译密钥所花的时间就越长,破译的可能性就越小。所以应该采用尽量长的密钥,并对密钥进行保密和实施密钥管理。
               国家明确规定严格禁止直接使用国外的密码算法和安全产品,原因主要有两点:①国外禁止出口密码算法和产品,目前所出口的密码算法都有破译手段,②国外的算法和产品中可能存在“后门”,要防止其在关键时刻危害我国安全。
               密码算法
               密码技术用来进行鉴别和保密,选择一个强壮的加密算法是至关重要的。密码算法一般分为传统密码算法(又称为对称密码算法)和公开密钥密码算法(又称为非对称密码算法)两类,对称密钥密码技术要求加密解密双方拥有相同的密钥。而非对称密钥密码技术是加密解密双方拥有不相同的密钥。
               对称密钥密码体制从加密模式上可分为序列密码和分组密码两大类(这两种体制之间还有许多中间类型)。
               序列密码是军事和外交场合中主要使用的一种密码技术。其主要原理是:通过有限状态机产生性能优良的伪随机序列,使用该序列将信息流逐比特加密从而得到密文序列。可以看出,序列密码算法的安全强度由它产生的伪随机序列的好坏而决定。分组密码的工作方式是将明文分成固定长度的组(如64比特一组),对每一组明文用同一个密钥和同一种算法来加密,输出的密文也是固定长度的。在序列密码体制中,密文不仅与最初给定的密码算法和密钥有关,同时也是被处理的数据段在明文中所处的位置的函数;而在分组密码体制中,经过加密所得到的密文仅与给定的密码算法和密钥有关,而与被处理的明数据段在整个明文中所处的位置无关。
               不同于传统的对称密钥密码体制,非对称密码算法要求密钥成对出现,一个为加密密钥(可以公开),另一个为解密密钥(用户要保护好),并且不可能从其中一个推导出另一个。公共密钥与专用密钥是有紧密关系的,用公共密钥加密的信息只能用专用密钥解密,反之亦然。另外,公钥加密也用来对专用密钥进行加密。
               公钥算法不需要联机密钥服务器,只在通信双方之间传送专用密钥,而用专用密钥来对实际传输的数据加密解密。密钥分配协议简单,所以极大简化了密钥管理,但公共密钥方案较保密密钥方案处理速度慢,因此,通常把公共密钥与专用密钥技术结合起来实现最佳性能。
               密钥及密钥管理
               密钥是密码算法中的可变参数。有时候密码算法是公开的,而密钥是保密的,而密码分析者通常通过获得密钥来破译密码体制。也就是说,密码体制的安全性建立在对密钥的依赖上。所以,保守密钥秘密是非常重要的。
               密钥管理一般包括以下8个内容。
               (1)产生密钥:密钥由随机数生成器产生,并且应该有专门的密钥管理部门或授权人员负责密钥的产生和检验。
               (2)分发密钥:密钥的分发可以采取人工、自动或者人工与自动相结合的方式。加密设备应当使用经过认证的密钥分发技术。
               (3)输入和输出密钥:密钥的输入和输出应当经由合法的密钥管理设备进行。人工分发的密钥可以用明文形式输入和输出,并将密钥分段处理;电子形式分发的密钥应以加密的形式输入和输出。输入密钥时不应显示明文密钥。
               (4)更换密钥:密钥的更换可以由人工或自动方式按照密钥输入和密钥输出的要求来实现。
               (5)存储密钥:密钥在加密设备内采用明文形式存储,但是不能被任何外部设备访问。
               (6)保存和备份密钥:密钥应当尽量分段保存,可以分成两部分并且保存在不同的地方,例如一部分存储在保密设备中,另一部分存储在IC卡上。密钥的备份也应当注意安全并且要加密保存。
               (7)密钥的寿命:密钥不可以无限期使用,密钥使用得越久风险也就越大。密钥应当定期更换。
               (8)销毁密钥:加密设备应能对设备内的所有明文密钥和其他没受到保护的重要保护参数清零。
 
        消息
        消息是对象间通信的手段、一个对象通过向另一个对象发送消息来请求其服务。一个消息通常包括接收对象名、调用的操作名和适当的参数(如有必要)。消息只告诉接收对象需要完成什么操作,并不能指示接收者怎样完成操作。消息完全由接收者解释,接收者独立决定采用什么方法来完成所需的操作。


更多复习资料
请登录电脑版软考在线 www.rkpass.cn

京B2-20210865 | 京ICP备2020040059号-5
京公网安备 11010502032051号 | 营业执照
 Copyright ©2000-2026 All Rights Reserved
软考在线版权所有